Cybersecurity-Regie

Wij maken security bestuurbaar: van risicoanalyse en compliance tot monitoring en incident response.

Wat is Cybersecurity-Regie?

Een wildgroei aan hackers en wetgeving zorgt voor steeds meer uitdagingen en risico voor elke organisatie. Hoe weet je of jouw IT leveranciers, medewerkers en tools samen zorgen voor een veilig bedrijf? Cybersecurity-Regie maakt daar een einde aan: een onafhankelijke partij neemt de leiding, vertaalt NIS2 en ISO 27001 naar concrete maatregelen en bewaakt je veiligheid objectief. Resultaat is een waterdicht securitylandschap en rust in je bedrijf.

01

Compliance en IT governance onder controle

Van compliance naar controle. Wij maken NIS2 en ISO 27001 niet onnodig complex, maar vertalen ze direct naar tastbare maatregelen.

02

Jouw schaalbare en virtuele securityteam

Security-expertise on demand. Wij leveren precies de juiste specialist voor jouw veiligheidsvraagstukken, precies op het moment dat je ze nodig hebt.

03

24/7 inzicht in jouw veiligheidsstatus

Realtime inzicht, maximale controle. Alle securitystatussen, incidenten en IT governance overzichtelijk samengebracht in het MyPLTFRM dashboard.

04

Vertrouw op eerlijke en transparante IT-Regie

Eerlijk advies, maximaal resultaat. Onze keuzes worden uitsluitend gedreven door wat jouw organisatie écht veilig maakt.

Onze expertises in cybersecurity

Abstracte gelaagde violet curves

Security Assessment

Risicoanalyse en gapanalyse: wat zijn je kroonjuwelen en waar zit je kwetsbaarheid.

Meer info
Abstracte lavendel violet gradient

Certificering (ISO, NEN, NIS)

ISO 27001, NEN 7510 en NIS 2. Wij begeleiden het hele traject tot en met de audit.

Meer info
Abstracte violet golven

Awareness

De meeste incidenten ontstaan van binnenuit. Trainingen en phishing tests maken het verschil.

Meer info
Abstracte donkerviolette curves

Security monitoring

24/7 zicht op dreigingen via SIEM en SOC as a service, door onze gespecialiseerde partners.

Meer info
Abstracte diepindigo-violet golven

CISO: van strategie naar uitvoering

Governance, risk en compliance in ervaren handen, met duidelijke stappen vooruit.

Meer info

Wat onze klanten zeggen

De NIS2 training was heel waardevol, leerzaam en laat wel zien dat we vooral niet moeten afwachten maar in actie moeten komen.
Dikkie v. Z.

Directeur

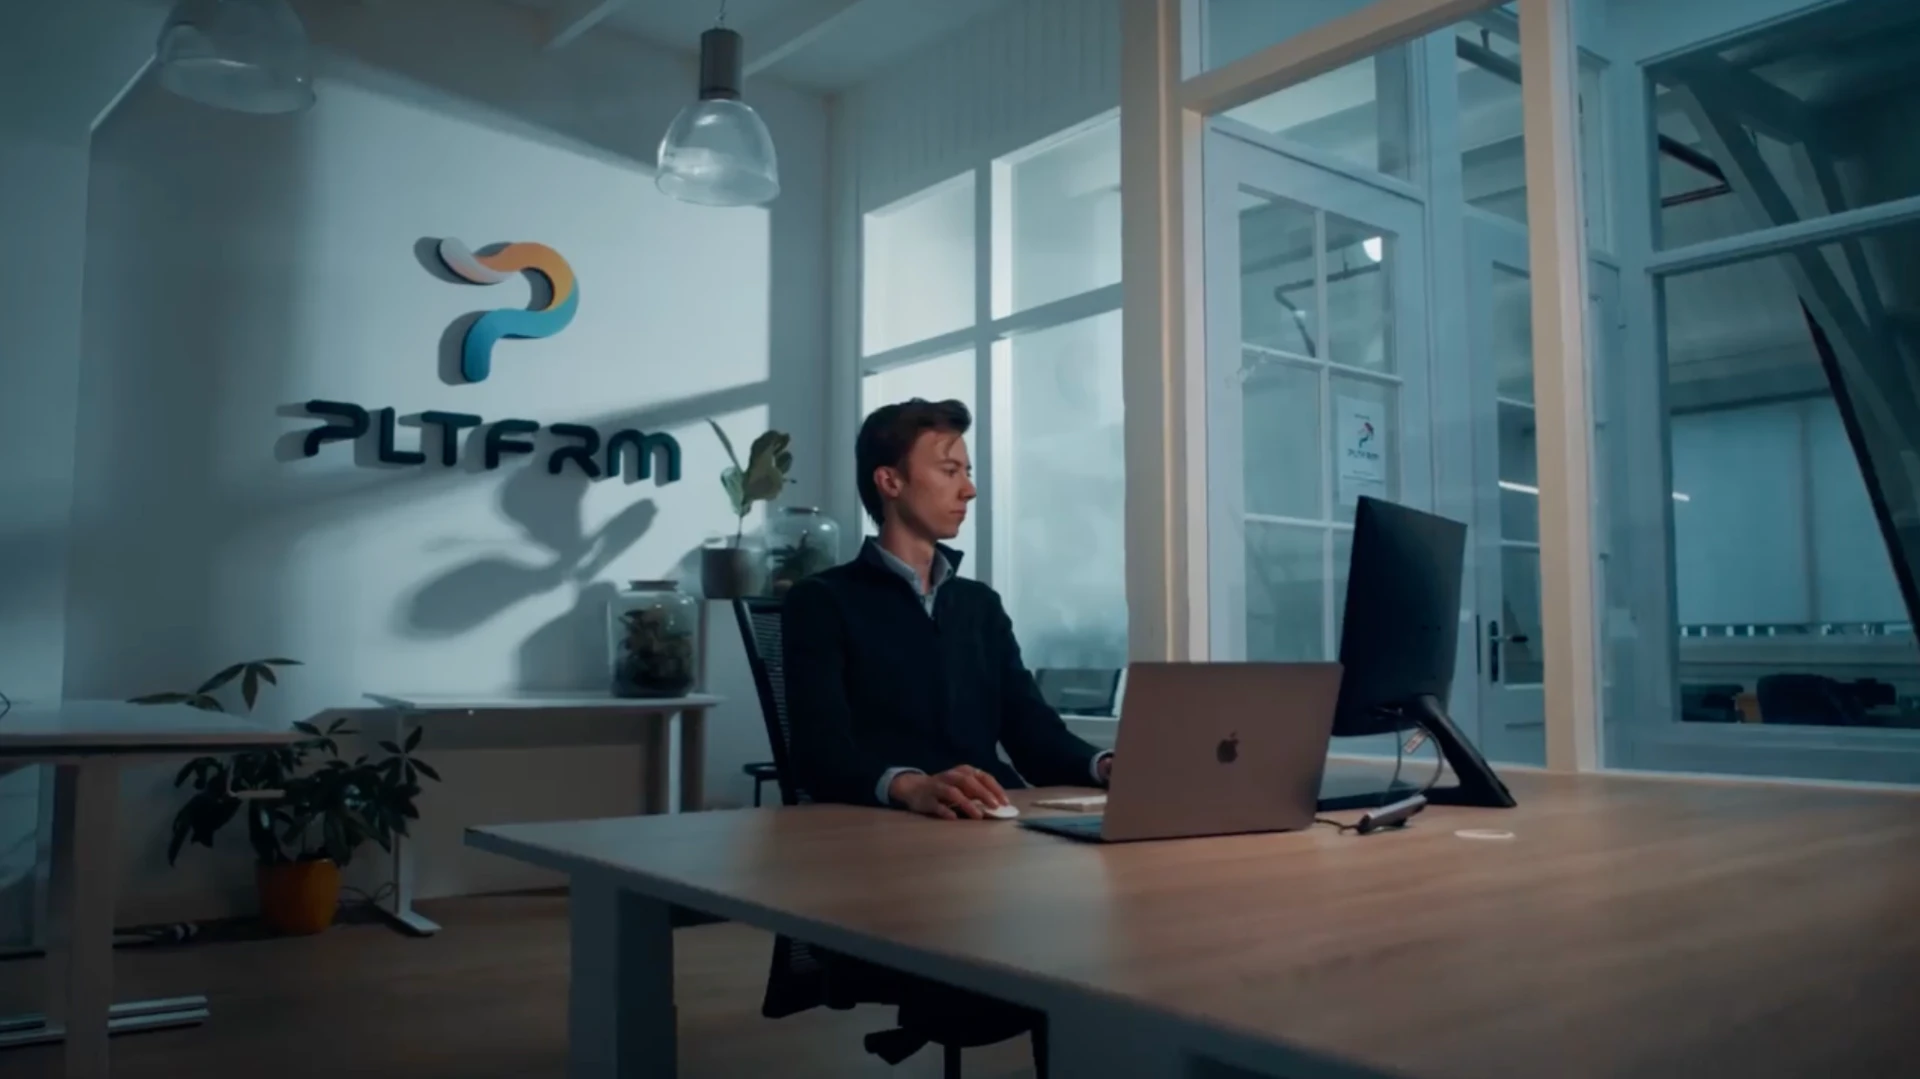
Lars aan zijn bureau in het kantoor van PLTFRM

De zekerheid van expertise

Onze experts maken het verschil. Zie zelf hoe organisaties met PLTFRM de regie over hun IT pakken.

3×
meer succesvolle projecten
60%
lagere projectkosten
110+
experts in ons netwerk

Organisaties die met ons samenwerken
AlarmrentKoninklijke NNZ GroupTenneTStichting 1801Optimum AssessmentSkyNRGROM Utrecht RegionRaad voor CultuurSirjon ZorggroepAndré Media GroupDataGrowDeepBlue SecurityEye SecurityPuurDataMeasureWorksHeroes Corp

Onze partners voor Cybersecurity-Regie

DeepBlue Security & Intelligence

DeepBlue Security & Intelligence

Specialist in offensive security en pentesting.
Awaretrain

Awaretrain

AI awareness trainingen en phishingsimulaties voor medewerkers.
Securance Cyber

Securance Cyber

Risicoanalyses, audits en compliance voor cybersecurity.
DoITogether

DoITogether

Begeleidt securitybeleid en roadmaps op directieniveau.

EYE Security

EYE Security

24/7 detection, response en cyberverzekering.
Guardey

Guardey

Continue monitoring gecombineerd met awareness voor teams.
Guardian360

Guardian360

Continue kwetsbaarheidsscans en security assessments.
Pinewood

Pinewood

24/7 threat detection en response vanuit eigen SOC.
Poelmann van den Broek Advocaten

Poelmann van den Broek Advocaten

Juridisch advies over privacy, contracten en cyberincidenten.

Veelgestelde vragen over Cybersecurity-Regie

De vragen die we het meest krijgen van directies, CISO's en compliance managers.

Meer vragen? Neem contact op

NIS2 verplicht meer organisaties dan voorheen om aantoonbaar grip te hebben op cybersecurity, met verantwoordelijkheid die nadrukkelijk bij de directie ligt. Wij brengen in kaart of en hoe NIS2 op jouw organisatie van toepassing is en helpen met de te nemen maatregelen.

Juist mkb organisaties zijn een populair doelwit, vaak omdat de beveiliging minder volwassen is terwijl gevoelige data en de impact van uitval net zo groot zijn. Bovendien vallen steeds meer mkb's onder NIS2 verplichtingen via hun grotere klanten.

Met een nulmeting: waar sta je nu, welke risico's lopen jullie en welke wet en regelgeving is van toepassing. Die security assessment vormt de basis voor een concreet, prioriteitengedreven stappenplan.

Wij bieden zelf geen eigen SOC, maar schakelen binnen ons netwerk gespecialiseerde SOC partners in voor 24/7 monitoring en respons. Zo krijg je toegang tot bewezen expertise, aangestuurd vanuit ons.

Ja, we begeleiden organisaties bij het opzetten en behalen van ISO 27001 certificering, van gapanalyse tot implementatie van het managementsysteem, samen met gespecialiseerde partners uit ons netwerk.

Dat hangt af van de gevraagde inzet: een paar dagen per maand voor strategische sturing, of een intensievere rol tijdens bijvoorbeeld een NIS2 of ISO traject. We maken op maat een offerte voor jouw situatie. Neem contact op voor meer informatie.

Bij urgente vraagstukken, zoals een naderende NIS2 deadline of een incident, plannen we vaak al binnen enkele dagen een eerste gesprek en assessment in. Voor reguliere projecten stemmen we ons tempo af op jouw organisatie en prioriteiten. Onze onafhankelijkheid en flexibele teamstructuur stellen ons in staat snel in te schakelen.

Benieuwd wat dit voor jou betekent?

In een kort gesprek geven we inzicht in jouw situatie en concrete next steps.

Plan een kennismaking